
Gửi bình luận


Từ máy tính bị mã độc mã hóa dữ liệu, tài khoản mạng xã hội bị chiếm đoạt đến lỗ hổng bảo mật trên hệ thống thông tin, 6 tình huống tấn công mạng thường gặp vừa được đưa vào diễn tập cho ngành Giáo dục Quảng Ninh.
Một tài khoản mạng xã hội của trường hoặc giáo viên bị chiếm quyền kiểm soát; máy tính đang làm việc bỗng không thể mở dữ liệu; hệ thống thông tin xuất hiện lỗ hổng… Những sự cố tưởng như chỉ xảy ra trong lĩnh vực công nghệ có thể ảnh hưởng trực tiếp đến công việc hằng ngày của nhà trường.
Đáng chú ý, khi các trường ngày càng sử dụng nhiều nền tảng số để quản lý, dạy học và trao đổi với phụ huynh, lượng thông tin được lưu trữ trên môi trường mạng cũng ngày càng lớn. Từ thông tin học sinh, giáo viên đến các dữ liệu phục vụ quản lý, chỉ một sự cố nhỏ cũng có thể gây gián đoạn hoặc làm lộ dữ liệu nếu không được xử lý kịp thời.
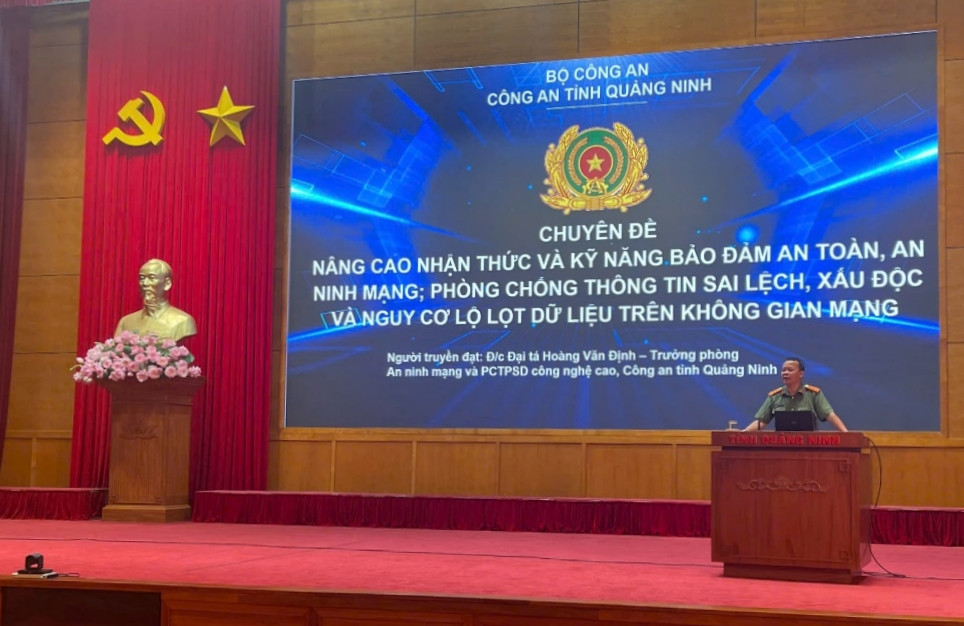
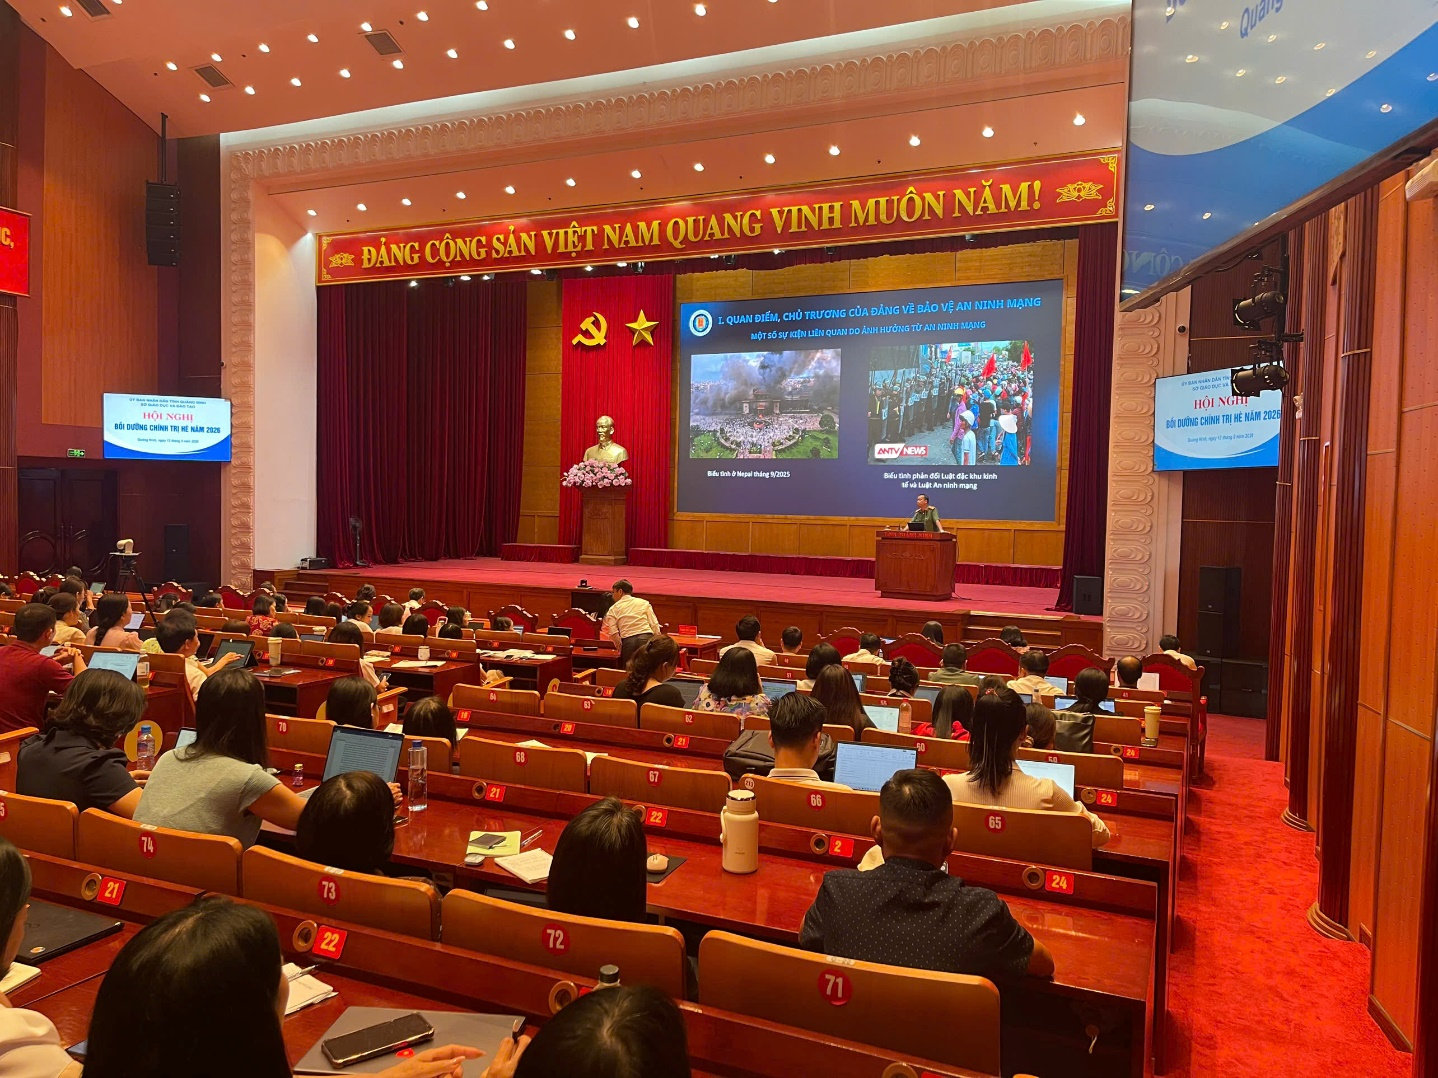
Đây là lý do 6 tình huống tấn công mạng thường gặp được đưa vào diễn tập trong chương trình tuyên truyền, tập huấn về an ninh mạng năm 2026 do Công an thành phố phối hợp với Sở Giáo dục và Đào tạo tổ chức.
Thay vì chỉ nghe cảnh báo, người tham gia được đặt vào những tình huống cụ thể để thực hành cách xử lý. Với sự hướng dẫn của cán bộ Phòng An ninh mạng và phòng, chống tội phạm sử dụng công nghệ cao, lực lượng tại chỗ thực hành các bước khoanh vùng sự cố, bóc gỡ mã độc và khôi phục hoạt động của hệ thống.
Trong đó, tình huống máy tính bị mã độc mã hóa dữ liệu cho thấy một rủi ro rất thực tế. Nếu dữ liệu quan trọng không được sao lưu hoặc thiết bị không được bảo vệ đúng cách, việc khôi phục có thể mất nhiều thời gian, ảnh hưởng đến công việc của cả bộ phận.
Với tài khoản mạng xã hội bị chiếm đoạt, nguy cơ không chỉ nằm ở việc mất quyền truy cập. Tài khoản bị kiểm soát có thể bị lợi dụng để gửi tin nhắn, đăng thông tin giả hoặc lừa người khác chuyển tiền. Với các tài khoản thường xuyên được sử dụng để trao đổi với phụ huynh, giáo viên và học sinh, hậu quả càng cần được lưu ý.
Một nguy cơ khác đến từ những lỗ hổng trên hệ thống thông tin. Nếu không được phát hiện và khắc phục, đây có thể trở thành điểm để kẻ xấu xâm nhập, lấy cắp hoặc làm gián đoạn dữ liệu.
Bên cạnh các cuộc tấn công trực tiếp, ngành Giáo dục Quảng Ninh cũng được lưu ý về nguy cơ lộ lọt dữ liệu cá nhân và sự lan truyền của tin giả, thông tin sai lệch, xấu độc trên mạng xã hội. Đây là những vấn đề có thể bắt đầu từ những thao tác rất quen thuộc như chia sẻ một đường link, mở tệp tin hoặc cung cấp thông tin cho một tài khoản không rõ nguồn gốc.
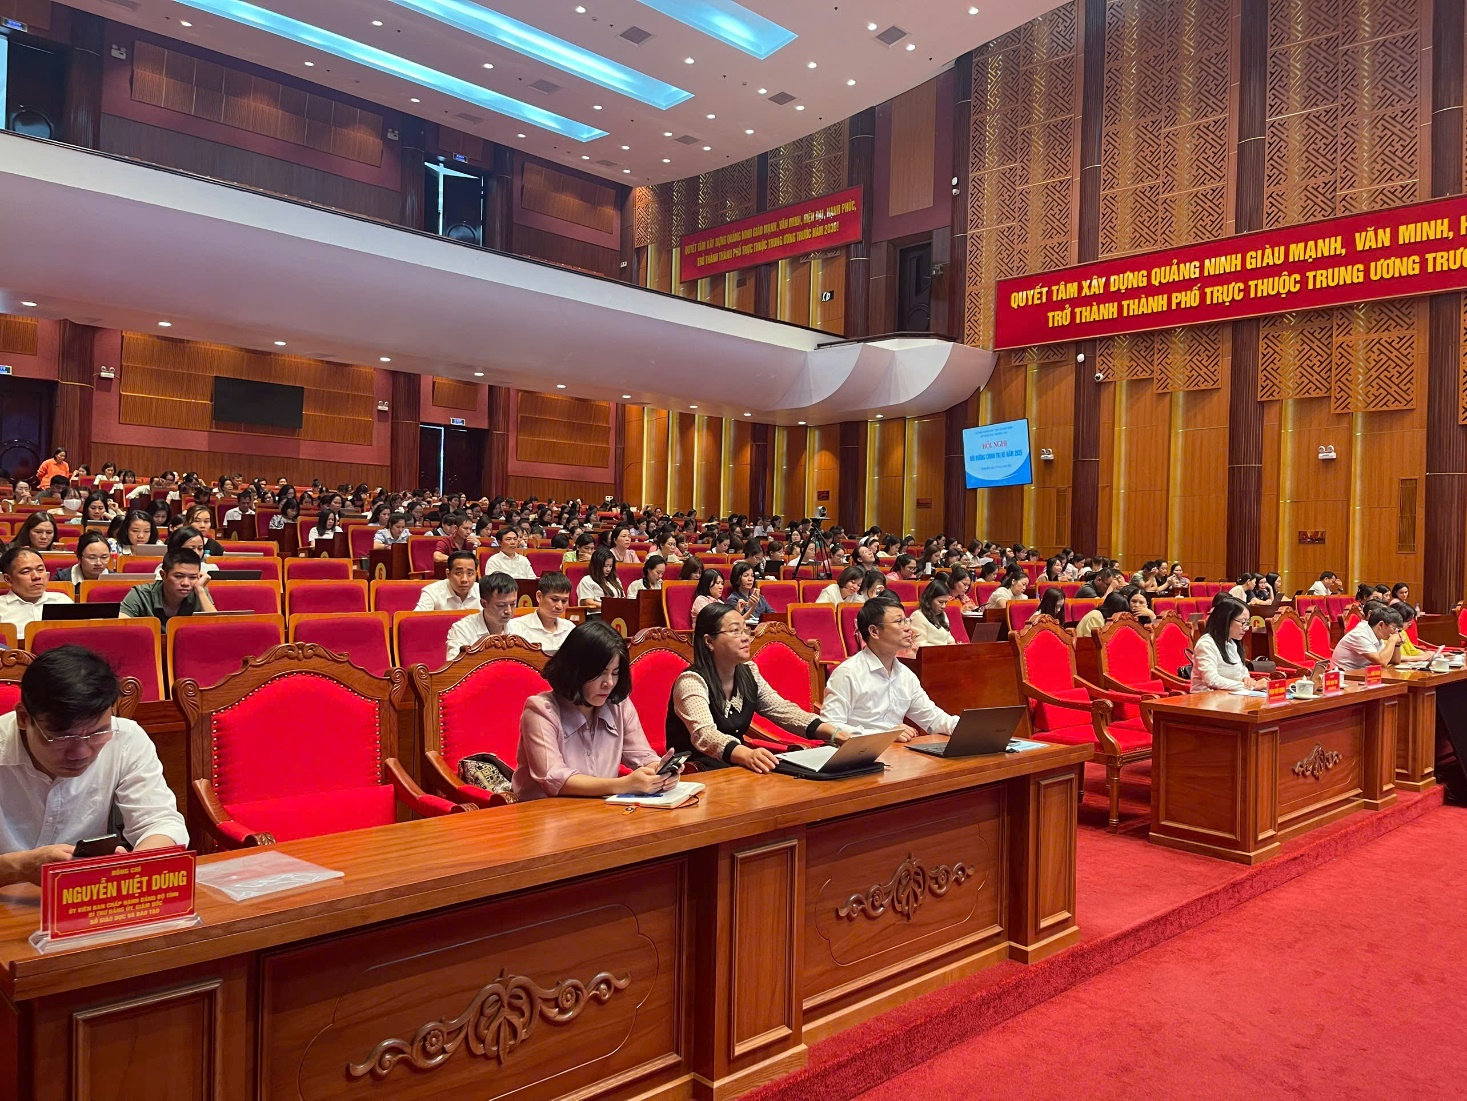
Khoảng 300 đại biểu là cán bộ quản lý, giáo viên, nhân viên phụ trách công nghệ thông tin tại các cơ sở giáo dục trên địa bàn tham gia chương trình. Các nội dung được trao đổi tập trung vào cách nhận diện nguy cơ, bảo vệ tài khoản, phòng chống mã độc, hạn chế rò rỉ dữ liệu và xử lý khi hệ thống gặp sự cố.
Điểm quan trọng từ 6 tình huống được đưa ra diễn tập là an toàn mạng không phải chuyện riêng của những người làm công nghệ thông tin. Trong trường học, mỗi giáo viên, nhân viên hay cán bộ quản lý đều có thể trở thành “mắt xích” giúp bảo vệ hoặc vô tình mở ra một nguy cơ cho hệ thống.
Khi một đường link lạ, một tệp tin đáng ngờ hay một yêu cầu cung cấp thông tin xuất hiện, việc dừng lại kiểm tra trước khi thao tác có thể giúp ngăn một sự cố từ rất sớm.
Trong quá trình chuyển đổi số, cùng với việc đưa công nghệ vào dạy học và quản lý, các trường cũng cần hình thành thói quen bảo vệ dữ liệu và chuẩn bị sẵn phương án xử lý. Bởi với những sự cố trên không gian mạng, phòng ngừa trước một bước thường đơn giản hơn rất nhiều so với khắc phục khi dữ liệu đã bị mất.
CƠ QUAN NGÔN LUẬN CỦA TOÀ ÁN NHÂN DÂN TỐI CAO
Giấy phép số 226/GP-BTTTT do Bộ Thông tin và Truyền thông cấp
Tổng Biên tập: Trần Đức Vinh
Phó Tổng Biên tập: Tô Thị Lan Phương, Nguyễn Trung Kiên, Võ Tuấn Anh