Bảo vệ an ninh dữ liệu phải phù hợp với mức độ rủi ro thực tế
Từ thực tiễn các lĩnh vực, đại biểu Quốc hội đề nghị phân loại dữ liệu trên cơ sở tính chất, độ nhạy cảm và hậu quả khi bị xâm phạm; tránh áp dụng cấp độ bảo vệ cao nhất một cách cứng nhắc, gây phát sinh chi phí không cần thiết.
Sáng 4/11, tiếp tục chương trình Kỳ họp thứ 2, Quốc hội khóa XVI, Quốc hội thảo luận tại hội trường về dự án Luật An ninh dữ liệu.
Các đại biểu cơ bản nhất trí với sự cần thiết ban hành Luật, đồng thời đề nghị làm rõ tiêu chí phân loại dữ liệu, xác định cấp độ rủi ro và trách nhiệm của chủ quản dữ liệu.
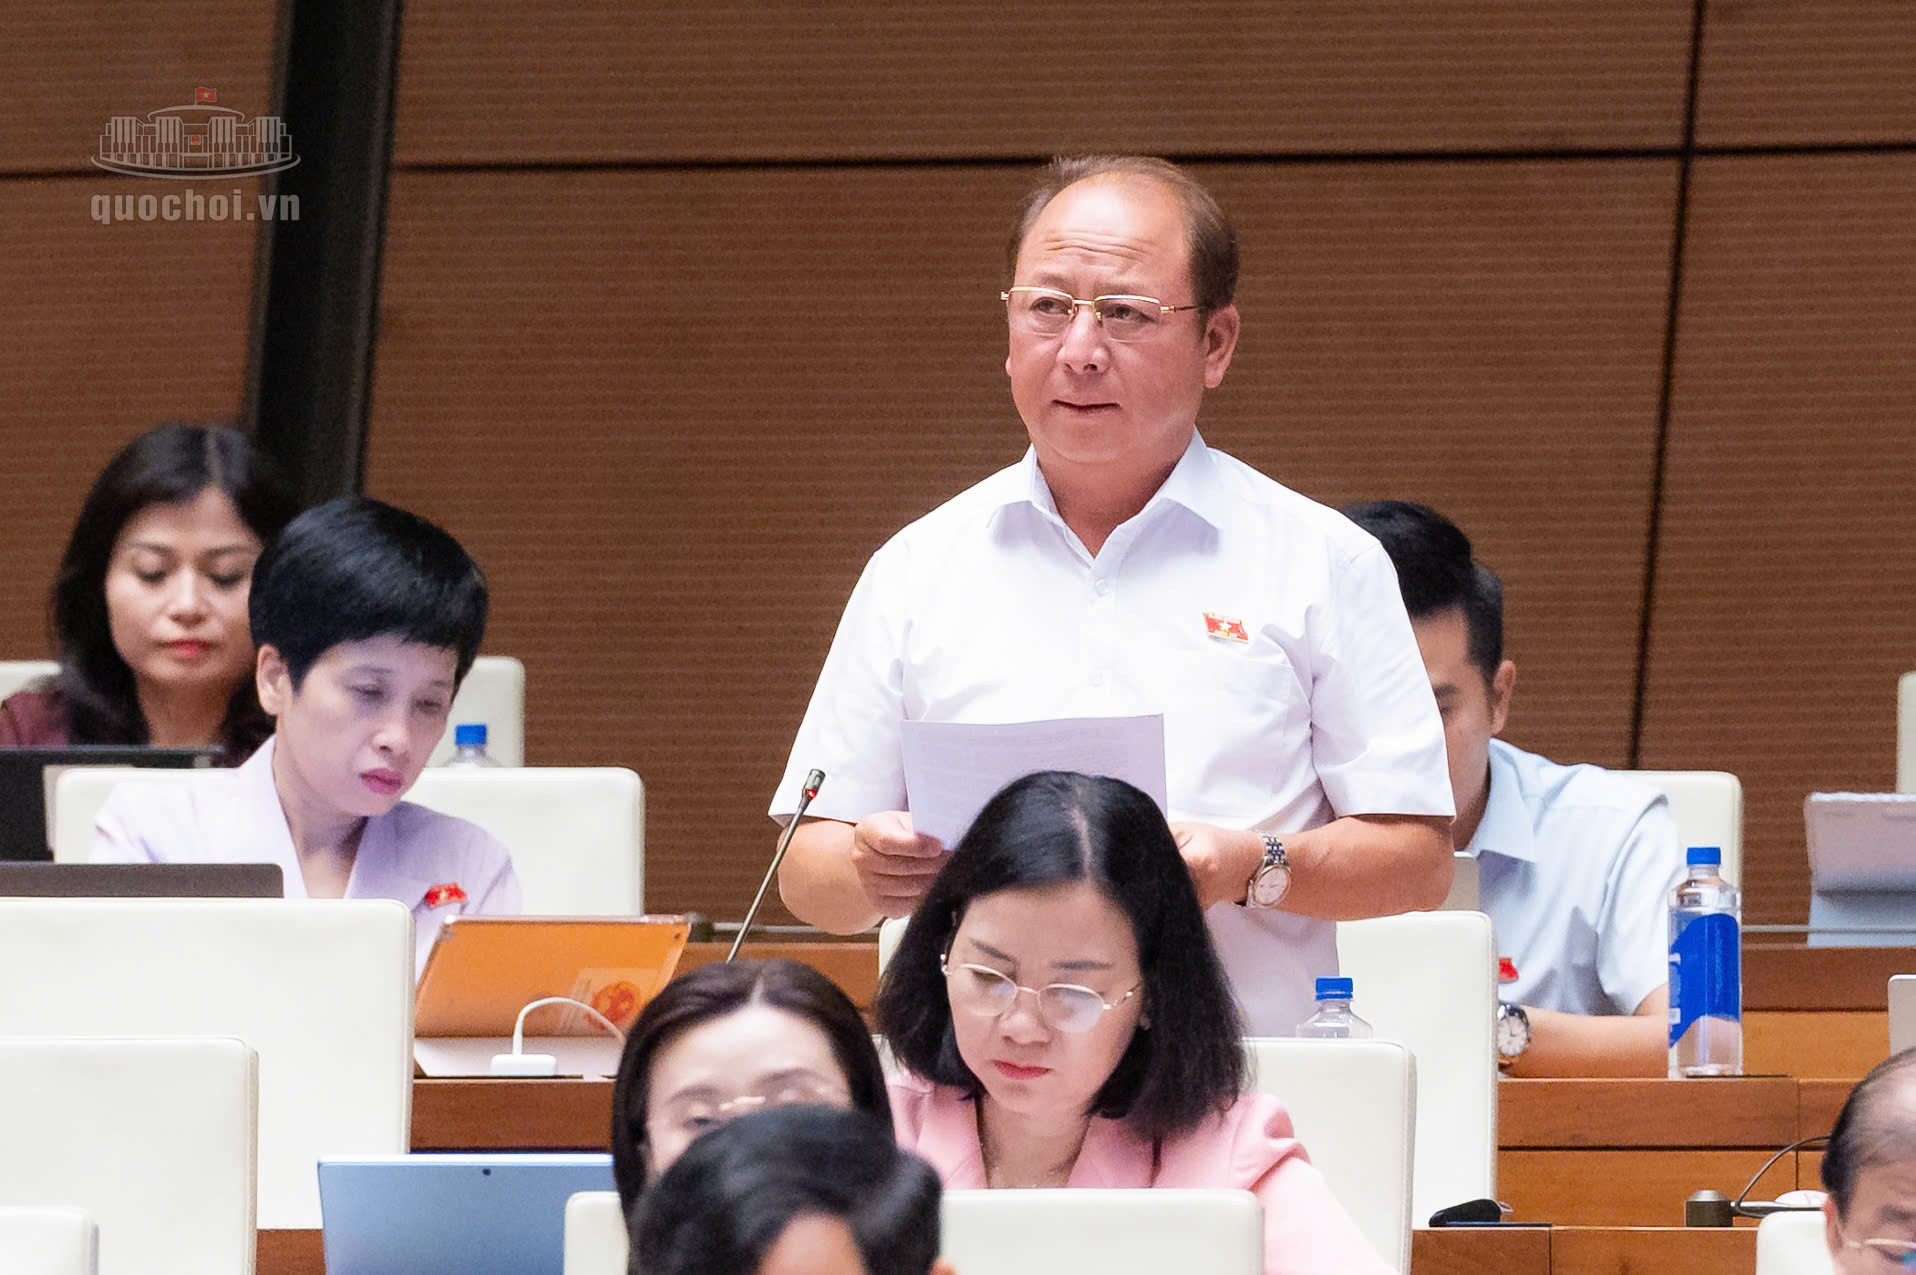
Đại biểu Sùng A Lềnh (Đoàn ĐBQH tỉnh Lào Cai) đề nghị hoàn thiện khoản 1 và khoản 12 Điều 8 theo hướng quy định rõ ràng, có thể kiểm chứng và áp dụng thống nhất các tiêu chí phân cấp.
Bởi việc phân cấp quyết định chủ thể phải thực hiện đánh giá tác động, kiểm toán hay thẩm định, kéo theo trách nhiệm và chi phí tương ứng.
Theo đại biểu, nếu tiêu chí còn định tính, cùng một loại dữ liệu có thể được xác định ở các cấp độ khác nhau, dẫn đến nơi bảo vệ chưa đủ, nơi lại phải thực hiện yêu cầu vượt mức cần thiết. Việc đánh giá cần căn cứ vào hậu quả khi dữ liệu bị lộ, bị làm sai lệch hoặc không thể truy cập đúng thời điểm.
Đại biểu dẫn chứng, thông tin cảnh báo thiên tai dù được công khai nhưng nếu bị sửa đổi trái phép vẫn có thể gây hậu quả nghiêm trọng. Trong khi đó, dung lượng dữ liệu lớn không đồng nghĩa với mức độ rủi ro cao.
Đối với địa phương miền núi, biên giới, cần phân biệt dữ liệu phục vụ cung cấp thông tin cho người dân với dữ liệu điều khiển công trình hoặc liên quan trực tiếp đến quốc phòng, an ninh.
Từ đó, đại biểu đề nghị Luật quy định các tiêu chí nền tảng về tính chất, độ nhạy cảm, phạm vi ảnh hưởng và hậu quả khi dữ liệu bị xâm phạm; giao Chính phủ hướng dẫn cụ thể các ngưỡng định lượng, phương pháp đánh giá và tình huống áp dụng. Đồng thời, cần phân biệt nguy cơ phát sinh từ việc tích tụ, liên kết dữ liệu với việc đơn thuần gia tăng số lượng bản ghi.
Từ thực tiễn ngành y tế, đại biểu Phạm Thu Xanh (Đoàn ĐBQH TP. Hải Phòng) đề nghị việc phân loại dữ liệu và xác định cấp độ an ninh phải dựa trên mức độ rủi ro thực chất.
Theo đại biểu, khoản 3 Điều 8 xác định dữ liệu cốt lõi, trong đó có dữ liệu sinh trắc học, di truyền học; khoản 2 Điều 12 quy định xác định cấp độ hệ thống theo dữ liệu có mức độ rủi ro cao nhất, trừ trường hợp được phân vùng, cách ly.
Tuy nhiên, cần phân biệt dữ liệu di truyền gắn trực tiếp với danh tính cá nhân với dữ liệu đã mã hóa hoặc khử nhận dạng, không thể tái nhận dạng.
Đại biểu lưu ý, nếu chỉ một phân hệ chứa dữ liệu nhạy cảm mà toàn bộ hệ thống bệnh viện phải áp dụng cấp độ an ninh cao nhất sẽ làm tăng đáng kể chi phí tuân thủ, nhất là đối với các cơ sở y tế công lập. Vì vậy, cần xác định dữ liệu cốt lõi dựa trên tính chất, quy mô, khả năng gây thiệt hại và ngưỡng rủi ro của tập dữ liệu; đồng thời hướng dẫn cụ thể việc phân vùng, cách ly hệ thống.
Góp ý Điều 9 về phân loại và bảo vệ an ninh dữ liệu theo cấp độ rủi ro, đại biểu Nguyễn Vũ Trung (Đoàn ĐBQH TP. Hồ Chí Minh) đề nghị làm rõ ranh giới giữa quyền tự xác định cấp độ rủi ro của chủ quản dữ liệu và quyền kiểm tra của cơ quan nhà nước.
Theo đại biểu, khoản 1 đã phân loại dữ liệu theo cấp độ cụ thể, nhưng khoản 2 giao chủ quản tự xác định mà chưa quy định rõ tiêu chí, hồ sơ chứng minh và cơ chế hậu kiểm.
Điều này có thể dẫn đến tình trạng cùng một loại dữ liệu được xếp ở các cấp độ khác nhau; chủ quản có thể xác định cấp độ thấp hơn để giảm nghĩa vụ, trong khi cơ quan quản lý thiếu căn cứ thống nhất để yêu cầu điều chỉnh.
Do đó, đại biểu đề nghị quy định rõ chủ quản hệ thống dữ liệu có trách nhiệm tổ chức đánh giá, xác định cấp độ rủi ro theo tiêu chí của Luật và hướng dẫn của Chính phủ; lập, lưu giữ hồ sơ làm căn cứ xác định cấp độ và thực hiện đầy đủ các yêu cầu bảo đảm an ninh dữ liệu tương ứng. Việc tự đánh giá không loại trừ trách nhiệm kiểm tra, yêu cầu điều chỉnh cấp độ của cơ quan nhà nước có thẩm quyền.